Toda integración que construyes sobre HellouOne descansa en dos secretos: el token de acceso que autentica las llamadas a la API y la clave HMAC que demuestra que un visitante del chat de tu sitio web es quien tu sitio dice que es. Los secretos se filtran. Terminan en un documento compartido, en el portátil de un desarrollador que se vendió, en una captura de pantalla, en la configuración de una agencia con la que dejaste de trabajar. La única respuesta sensata es reemplazarlos, y hasta ahora eso implicaba pedírnoslo. Desde hoy, ambos se pueden rotar desde el panel, por las personas que los poseen, cuando ellas lo decidan.
Qué llegó
Dos controles de rotación, en los lugares donde los secretos ya viven:
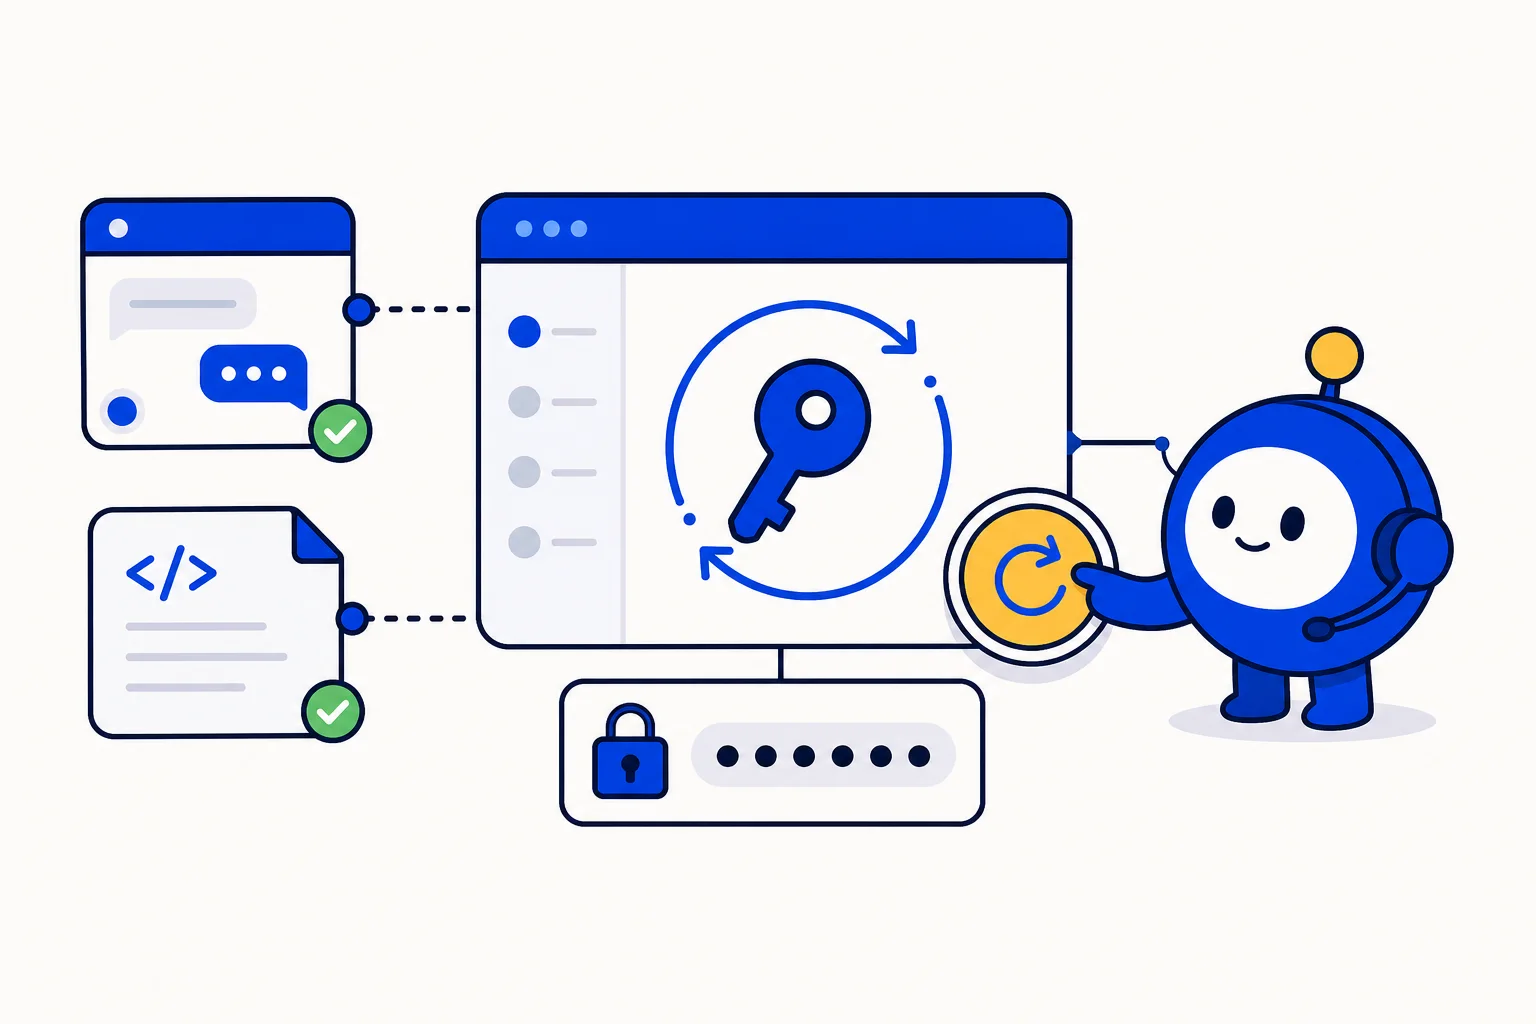
Token de acceso personal a la API: Ajustes, Perfil, Token de acceso, Rotar. Cada administrador y cada agente tiene su propio token, así que cada persona rota el suyo. El token anterior deja de funcionar en el momento en que se emite el nuevo.
Clave de firma HMAC de la bandeja: Ajustes de la bandeja, Configuración, Rotar. Solo administradores. La clave es por bandeja, así que rotar la de tu widget web no toca ningún otro canal.
Ambas acciones quedan registradas, ambas muestran el nuevo valor una sola vez para que lo copies, y ninguna necesita una solicitud de soporte. Llegan como parte del trabajo de endurecimiento de seguridad que completamos esta semana, que también ajustó cómo se guardan y se muestran los secretos en todo el producto.
Cuándo rotar
Los equipos de seguridad le dicen higiene por una razón: es rutina, no una medida de emergencia. Rota un token personal cuando alguien deja la empresa, cuando una agencia o un freelancer termina un proyecto, cuando un token se pegó en un chat o en un ticket, cuando se pierde un portátil, y según un calendario aunque no haya pasado nada. Muchos equipos eligen cada noventa días.
Rota la clave HMAC de la bandeja bajo las mismas condiciones, más una: cuando el código que calcula el hash del identificador cambia de manos. La clave HMAC vive en tu servidor web, dentro del backend que firma el identificador de cada visitante autenticado antes de que cargue el widget de chat. Si ese backend lo desplegó alguna vez alguien que ya no debería tener acceso, la clave debe cambiar.
Qué actualizar después
Una rotación solo termina cuando todo lo que usaba el secreto anterior ya usa el nuevo. Para el token de API, eso significa cada script, automatización, sincronización de CRM o herramienta sin código que llama a la API de HellouOne en tu nombre. Actualiza el token en cada una antes de rotar si puedes, o justo después si no; las llamadas con el token anterior fallan con un 401 hasta que lo hagas. Las integraciones de plataforma que usan sus propias credenciales no se ven afectadas.
Para la clave HMAC, actualiza el secreto en el backend de tu sitio, vuelve a desplegar y prueba con un usuario autenticado. La validación de identidad con HMAC es obligatoria en las bandejas que la tienen activada, así que un visitante firmado con la clave anterior se rechaza en vez de aceptarse en silencio. Es el comportamiento que quieres de una función de seguridad, pero significa que el cambio en el backend y la rotación deben ocurrir juntos. El procedimiento de firma está documentado en Validación de identidad.
Cómo funciona con HellouOne
Los dos secretos protegen dos partes distintas del producto. El token de acceso personal es lo que la API REST pública acepta en la cabecera api_access_token, así que lleva tu rol: el token de un administrador puede hacer lo que un administrador, el de un agente lo que un agente. Rotarlo cambia la credencial, no los permisos. La clave HMAC de la bandeja protege el widget de chat en vivo: cuando tu sitio firma con ella el identificador de un visitante, HellouOne sabe que el chat pertenece a ese cliente autenticado, muestra su historial a tus agentes y al agente IA, y rechaza a un impostor que diga ser él.
Las dos rotaciones encajan con la forma en que ya se operan las cuentas. Las agencias y desarrolladores que operan HellouOne para sus clientes pueden rotar la clave de bandeja de un cliente cuando termina un proyecto y dejar que el administrador del cliente rote la suya. Los clientes de IA conectados por el nuevo servidor MCP tienen sus propios tokens y su propio botón de revocar, así que rotar tu token de API no los desconecta. Y cada rotación queda escrita en el registro de auditoría de la cuenta, así que un administrador siempre puede ver quién cambió qué y cuándo.
Si nunca has rotado ninguno de los dos secretos, esta es una buena semana para hacerlo una vez, anotar qué tuviste que actualizar y poner la próxima rotación en el calendario.