Cuando HellouOne abrió su servidor MCP público, los asistentes alojados como claude.ai y ChatGPT ya podían iniciar sesión con un clic. Cursor era la excepción: había que crear un token personal en el panel, copiarlo y pegarlo en el archivo de configuración de Cursor. Ese paso desapareció. Desde el 9 de octubre de 2026, Cursor inicia sesión en el servidor MCP de HellouOne con su propio flujo OAuth, y el servidor publica los metadatos de descubrimiento que permiten a cualquier cliente de agentes IA saber cómo autenticarse sin que nadie se lo diga.
Si tu equipo programa en Cursor y atiende clientes en HellouOne, este es el camino más corto entre los dos: una línea de configuración, una página de aprobación, y el agente IA de tu editor puede leer tus conversaciones, contactos e informes con los permisos que elegiste.
Qué cambió para Cursor
Agregas el servidor a Cursor solo con su dirección. En tu configuración MCP es una entrada llamada hellouone cuyo único dato es la URL https://mcp.hellou.ai/mcp, sin encabezados y sin token. La primera vez que Cursor la usa, abre en tu navegador la página de consentimiento de HellouOne. Un administrador inicia sesión, elige la cuenta, decide si el agente IA puede hacer cambios y aprueba. El navegador devuelve el control a Cursor, que ya tiene su propio token de acceso.
Por dentro es el flujo estándar de OAuth 2.1 con código de autorización y PKCE. HellouOne acepta redirecciones a direcciones HTTPS, al propio computador (loopback) y a esquemas aprobados de aplicaciones de escritorio como cursor://, que es lo que permite que la página de aprobación vuelva directo al editor. Los tokens de acceso duran una hora y los tokens de renovación rotan cada vez que se usan, así que Cursor sigue conectado sin que tengas que manejar ningún secreto.
Metadatos de descubrimiento para clientes de agentes IA
El segundo cambio se ve menos pero pesa más con el tiempo. Un cliente MCP que solo tiene una URL necesita averiguar por su cuenta dónde iniciar sesión y qué puede pedir. HellouOne ahora responde todas esas preguntas en documentos públicos que las máquinas pueden leer:
Una petición sin token recibe una respuesta 401 cuyo encabezado WWW-Authenticate apunta a los metadatos del recurso protegido en /.well-known/oauth-protected-resource.
Ese documento nombra el recurso (https://mcp.hellou.ai/mcp), el servidor de autorización (one.hellou.ai) y los dos permisos disponibles, mcp:read y mcp:write.
Los metadatos del servidor de autorización en /.well-known/oauth-authorization-server listan los endpoints de inicio de sesión, token, registro y revocación, PKCE solo con S256 y los tipos de concesión que admite.
Los clientes se registran solos de forma dinámica (RFC 7591), así que no hay portal de desarrolladores que visitar ni un client ID que pedir por correo.
El resultado es que un cliente de agentes IA que sigue la especificación de autorización de MCP puede pasar de una URL a una sesión iniciada sin código especial para HellouOne. Cursor ahora usa este camino de punta a punta, como ya lo hacían claude.ai y ChatGPT, y cualquier cliente nuevo que siga los mismos estándares recibe el mismo trato.
Los tokens personales siguen funcionando
Nada se rompe en las configuraciones que ya tienes. Claude Code y los clientes que no pueden abrir un inicio de sesión en el navegador siguen usando tokens personales: un administrador crea uno en Configuración, Integraciones, Clientes de IA (MCP), le pone el nombre del cliente, elige una fecha de vencimiento, decide si puede hacer cambios y lo pega una vez en la configuración del cliente. Si ya conectaste Cursor con un token, sigue funcionando; cambia al inicio de sesión cuando quieras quitando el encabezado de la entrada y aprobando la página de consentimiento.
Cómo funciona con HellouOne
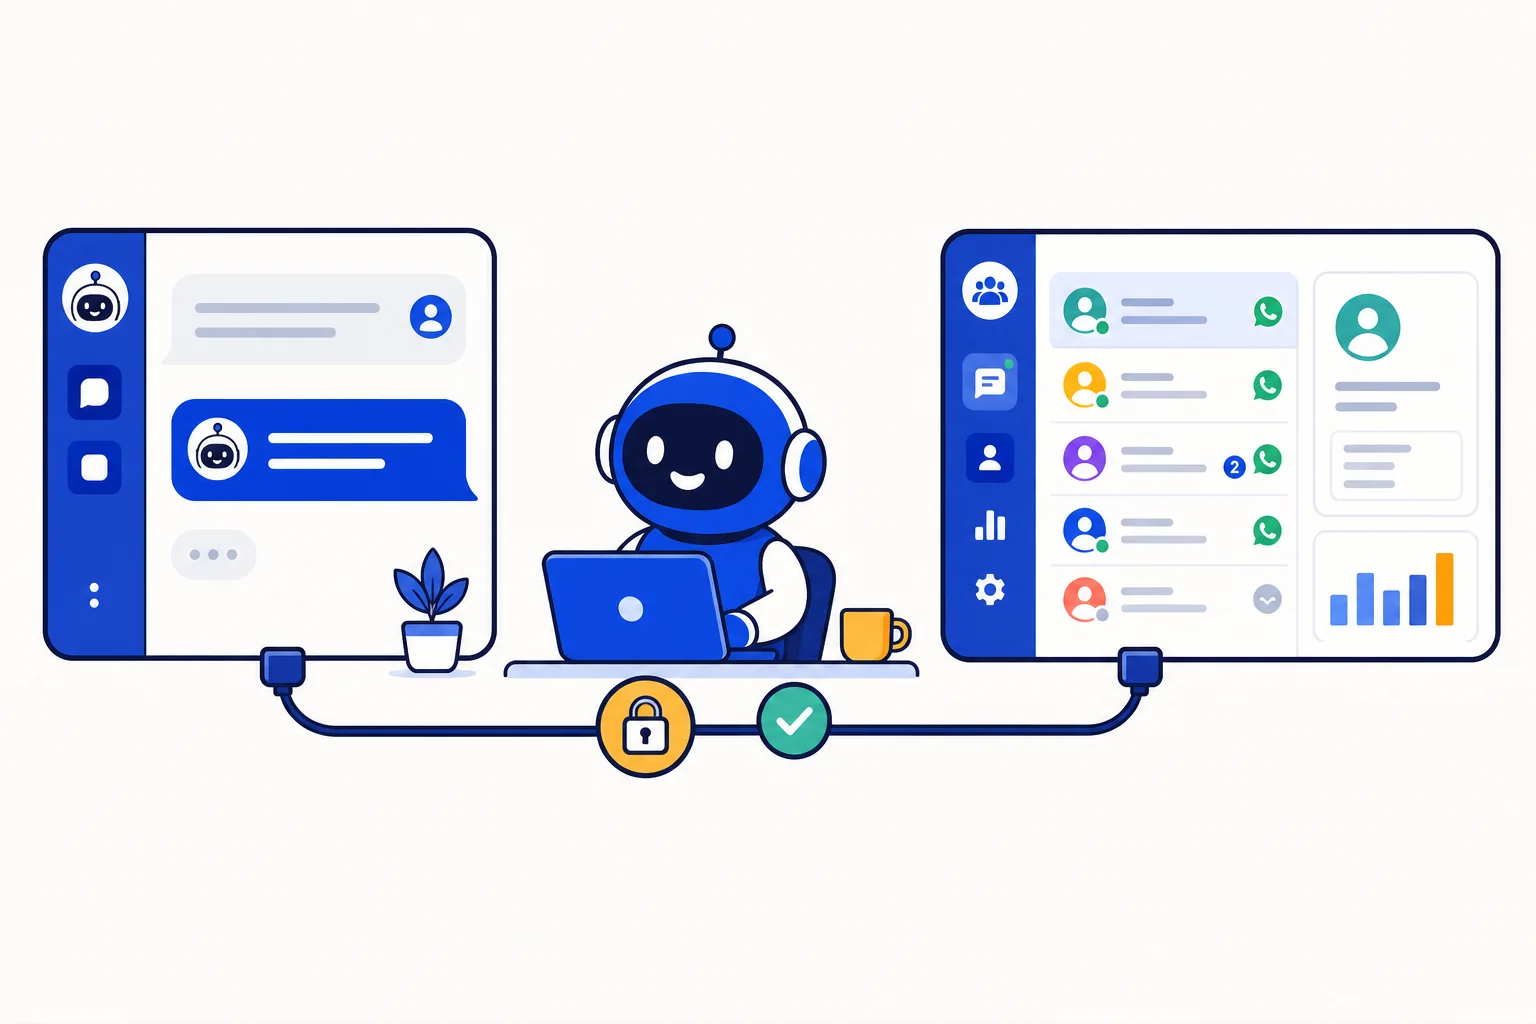
El servidor MCP es una puerta a la misma cuenta de HellouOne que tu equipo ya usa: la bandeja compartida de WhatsApp, los agentes IA que responden a los clientes, contactos y etiquetas, reglas de automatización, informes y configuración. Una conexión hecha desde Cursor ve exactamente lo que el administrador que aprobó permitió. Si dejas los cambios desactivados, el agente IA de tu editor puede buscar, resumir y generar informes, pero no puede enviar un mensaje ni editar una configuración. Si activas los cambios, cada herramienta que escribe datos viene marcada como tal, así que Cursor pregunta antes de usarla, y cada cambio queda en el registro de auditoría de la cuenta.
En la práctica, un desarrollador puede pedirle a Cursor qué conversaciones mencionan el error que está corrigiendo, traer las palabras exactas que usó un cliente o ver cuántos chats generó un lanzamiento, sin salir del editor ni exportar nada. Todas las aplicaciones conectadas aparecen en Configuración, Integraciones, Clientes de IA (MCP), donde un administrador puede desconectarlas en cualquier momento. La página de la integración MCP de HellouOne explica qué puede hacer el servidor, y la documentación de MCP tiene el mensaje de configuración listo para pegar, el JSON para Cursor y todos los detalles de OAuth.